यह मैपमाईटाइम्स का राय लेख है। यह 19 नवंबर 2026 को जेपी मॉर्गन चेज़, वीज़ा और मास्टरकार्ड की उन घोषणाओं पर है, जिनमें बताया गया कि बाहरी वेंडरों पर हुए हमलों में कुछ ग्राहकों की जानकारी उजागर हुई। इस खबर को हमने यहाँ विस्तार से बताया था।
तीनों कंपनियों ने असल में क्या कहा?
बुनियादी बातों के अलावा बहुत कम कहा गया, और यही असली समस्या है। एबीसी7 की रिपोर्ट के मुताबिक जेपी मॉर्गन चेज़ ने कहा कि बैंक को सेवाएँ देने वाली बाहरी कंपनियाँ साइबर हमले का निशाना बनीं और हमलावर उन वेंडरों के पास रखे मार्केटिंग डेटा तक पहुँचे, जिसमें कुछ ग्राहकों के नाम और ईमेल पते हो सकते हैं। मास्टरकार्ड ने कहा कि एक खास बेनिफ़िट प्रोग्राम से जुड़े कुछ कार्डधारकों के सीमित संख्या में ईमेल पते उजागर हुए। वीज़ा ने इसी हफ़्ते पहले बताया था कि एशिया-प्रशांत क्षेत्र के एक सेवा प्रदाता में सेंध लगी और उसके अपने सिस्टम इसमें शामिल नहीं थे।
तीनों का कहना है कि कार्ड नंबर और भुगतान से जुड़ा डेटा सुरक्षित है। यह राहत की बात है और इसे साफ़ शब्दों में माना जाना चाहिए। लेकिन किसी ने भी न वेंडरों के नाम बताए, न यह कि हमला कब हुआ, और न यह कि कितने ग्राहक प्रभावित हैं।
सिर्फ़ ईमेल पता लीक होना क्यों मायने रखता है?
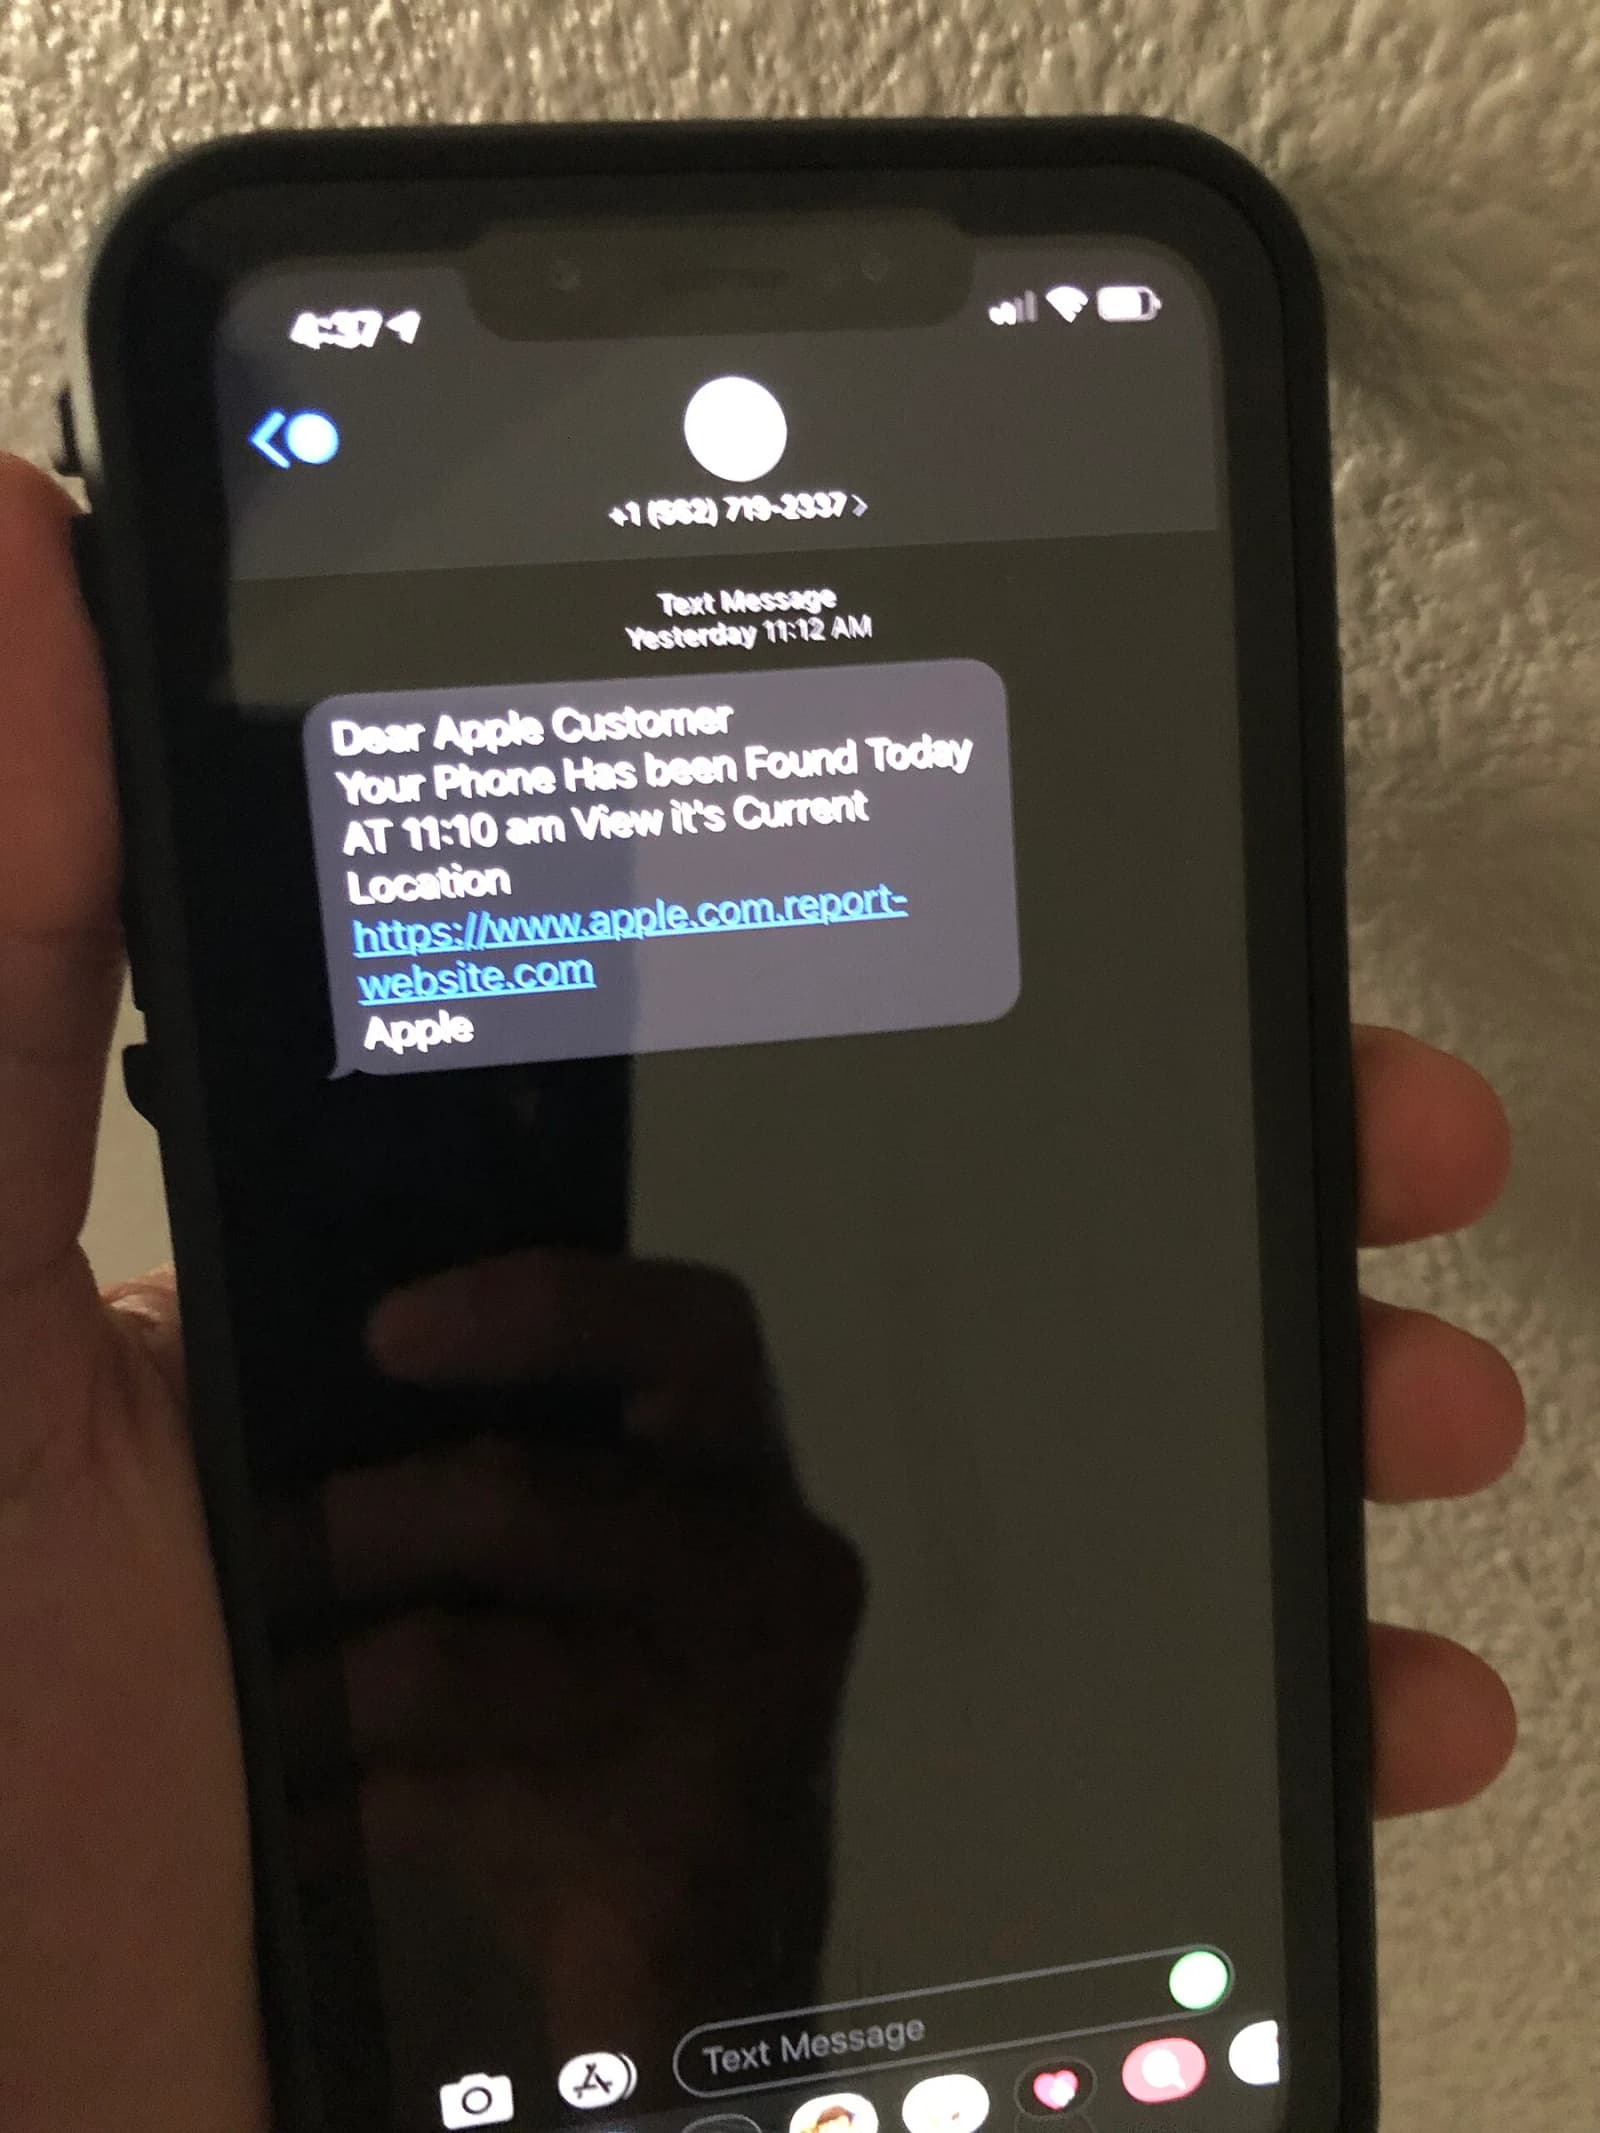
यह इसलिए मायने रखता है क्योंकि नाम, ईमेल पता और यह जानकारी कि व्यक्ति किस कंपनी का ग्राहक है, ठगी के भरोसेमंद संदेश के लिए यही सबसे ज़रूरी सामग्री है। जिस ठग को पता हो कि आपके पास किस कंपनी का कार्ड है, वह उसी कंपनी के नाम से आपको संदेश भेज सकता है। ऐसी सेंध का नुकसान घोषणा वाले दिन नहीं दिखता, वह हफ़्तों बाद इनबॉक्स में पहुँचता है।
इसीलिए इन बयानों की कमियाँ कोई तकनीकी बात नहीं हैं। ग्राहक अपना जोखिम तभी समझ सकते हैं जब उन्हें पता हो कि वे प्रभावित समूह में हैं या नहीं, डेटा किस देश से जुड़ा है और कौन-सी बाहरी कंपनी उसे रखती थी। वीज़ा ने खुद एशिया-प्रशांत क्षेत्र के प्रदाता का ज़िक्र किया है, यानी असर सिर्फ़ अमेरिकी ग्राहकों तक सीमित हो, ऐसा ज़रूरी नहीं।
क्या कम बताने के पक्ष में कोई ठोस तर्क है?
हाँ, है और उसे सुना जाना चाहिए। जाँच के बीच कंपनियों को अक्सर पूरा दायरा पता नहीं होता और शुरुआती आँकड़े गलत निकल सकते हैं। सिस्टम सुरक्षित होने से पहले वेंडर का नाम बताना उस पर और हमलों को न्योता दे सकता है। 'n0n' नाम के एक रैनसमवेयर समूह ने ज़िम्मेदारी का दावा किया है, लेकिन जैसा हमारी खबर में बताया गया था, इस दावे की पुष्टि नहीं हुई है और किसी कंपनी ने इसे स्वीकार नहीं किया है। ऐसे अपुष्ट वसूली दावों को हवा न देना सही है।
कंपनियों को कुछ श्रेय भी मिलना चाहिए। तीनों ने इंतज़ार करने के बजाय घटनाओं की जानकारी दी, और जेपी मॉर्गन ने कहा कि इस सेंध और हफ़्ते की शुरुआत में ग्राहकों को हुई सेवा बाधाओं के बीच कोई संबंध नहीं मिला। बैंक ने यह भी कहा है कि जहाँ ज़रूरी होगा, वह प्रभावित ग्राहकों से सीधे संपर्क करेगा।
बेहतर खुलासा कैसा होना चाहिए?
फिर भी ग्राहकों को लंबे समय तक अंधेरे में रखने का कोई औचित्य नहीं है। एक सीधा-सा मानक होना चाहिए: महीनों नहीं, कुछ ही दिनों में हर कंपनी ग्राहकों को बताए कि वे प्रभावित हैं या नहीं, किस तरह का डेटा शामिल था, कौन-से क्षेत्र प्रभावित हैं और घुसपैठ मोटे तौर पर कब हुई। सिस्टम सुरक्षित होते ही वेंडरों के नाम भी सामने आने चाहिए, क्योंकि ग्राहकों का डेटा रखने वाली बाहरी कंपनियाँ उसी सेवा का हिस्सा हैं जिसके लिए ग्राहक भुगतान करते हैं।
सबसे ज़रूरी यह है कि बैंक और कार्ड कंपनियाँ ग्राहकों को साफ़ और बार-बार बताएँ कि वे किन माध्यमों से संपर्क करेंगी, ताकि किसी और रास्ते से आया संदेश संदिग्ध माना जा सके। तब तक इन कंपनियों के ग्राहकों के लिए समझदारी यही है कि कार्ड का ब्योरा, पिन या ओटीपी माँगने वाले अनपेक्षित संदेशों से सावधान रहें।
आधुनिक वित्तीय व्यवस्था की कमज़ोर कड़ी अक्सर बैंक की अपनी तिजोरी नहीं, बल्कि आपूर्ति शृंखला में मौजूद मार्केटिंग फ़र्म, कॉल सेंटर या सॉफ़्टवेयर कंपनी होती है। जब ऐसे वेंडर चूकें, तो उन पर निर्भर कंपनियों से भी उतनी ही पारदर्शिता की अपेक्षा होनी चाहिए। "आपका कार्ड सुरक्षित है" कहना शुरुआत भर है; असली ज़िम्मेदारी यह बताना है कि क्या सुरक्षित नहीं है।
फोटो स्रोत · Johnathan.g.freeman, CC BY-SA 4.0