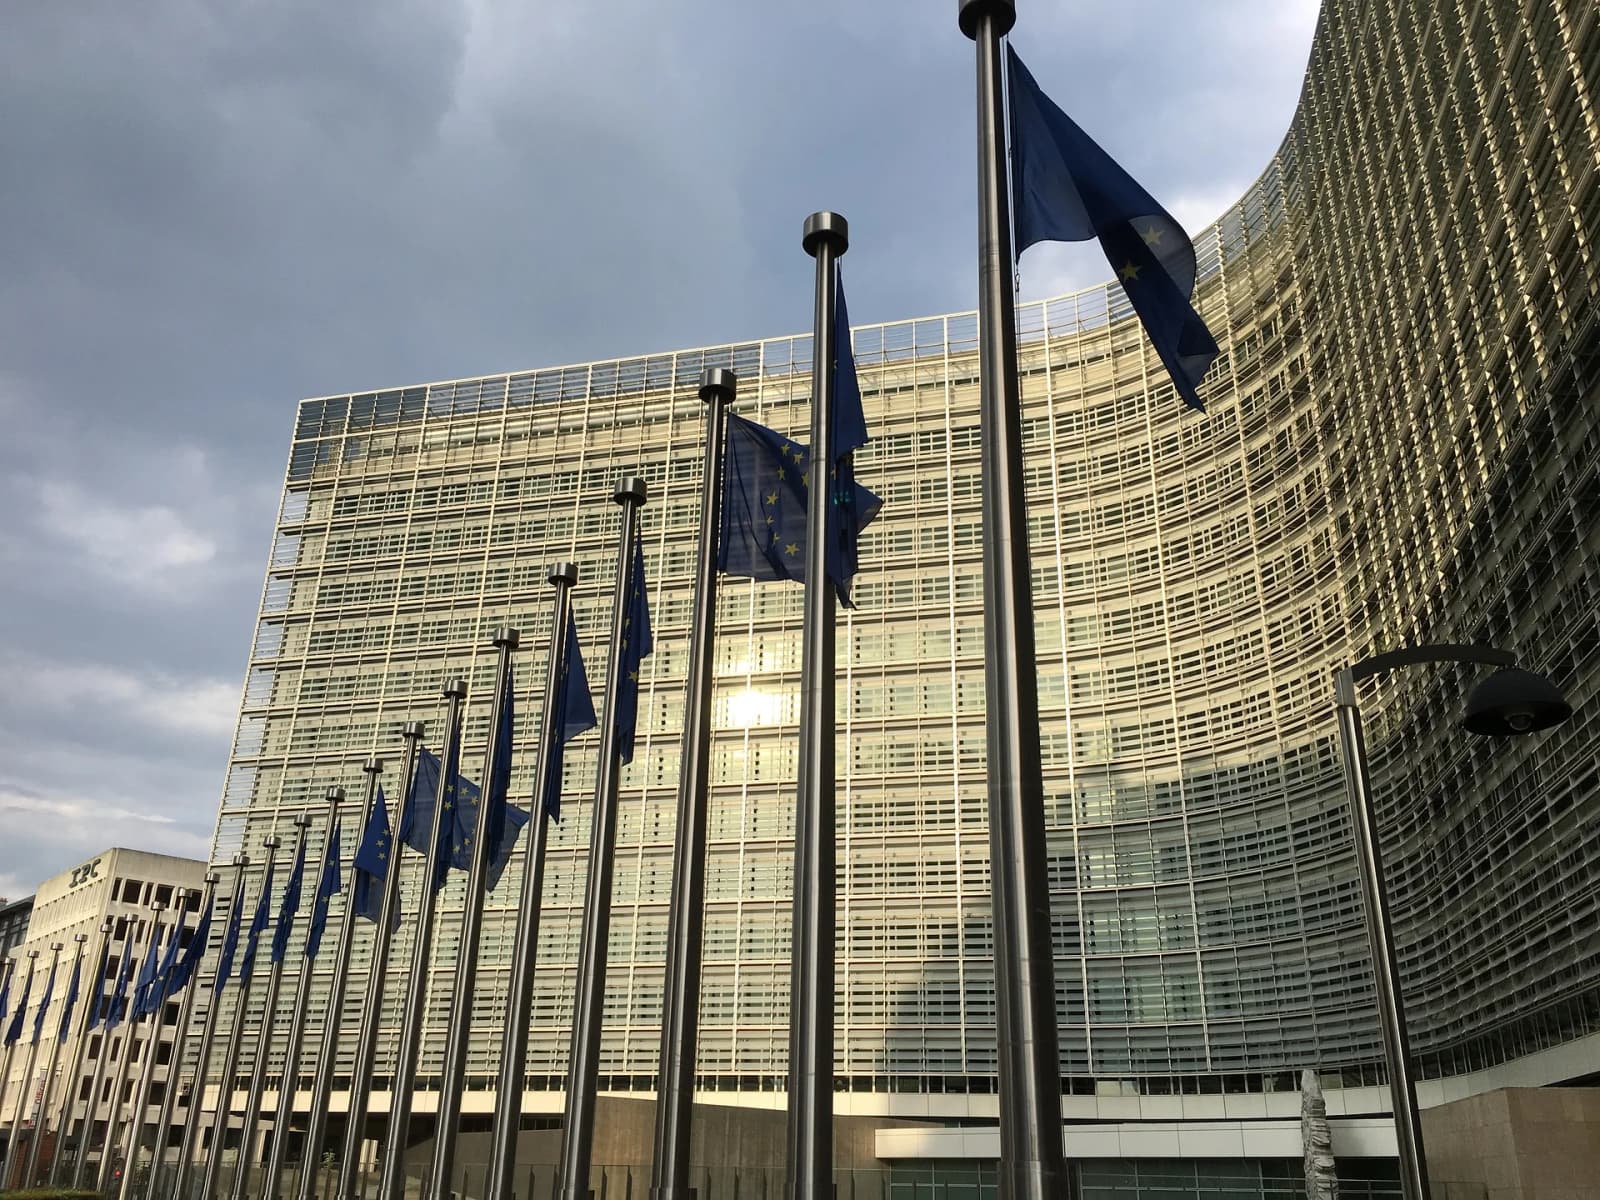
यूरोपीय आयोग ने 19 नवंबर 2026 को पुष्टि की कि हैकरों ने सार्वजनिक रूप से उपलब्ध एक आर्टिफ़िशियल इंटेलिजेंस टूल की मदद से बेल्जियम के ब्रसेल्स स्थित उसके आंतरिक आईटी सिस्टम को निशाना बनाया। इस हमले से कर्मचारियों की वेतन पर्ची, छुट्टी के आवेदन और चिकित्सा प्रतिपूर्ति से जुड़े प्लेटफ़ॉर्म बाधित हुए। आयोग के प्रवक्ता थॉमस रेग्नियर ने पत्रकारों से कहा कि जाँच अभी जारी है और अब तक ऐसा कोई सबूत नहीं मिला है जिससे लगे कि आयोग के सभी कर्मचारियों का डेटा लीक हुआ हो।
यूरोपीय आयोग में क्या हुआ?
यूरोपीय संघ की कार्यकारी संस्था, यूरोपीय आयोग, ने इसे एक "पकड़ा गया साइबर अभियान" बताया, जिसके कारण कई आंतरिक ऐप्लिकेशन बंद करने पड़े। यूरोन्यूज़ के अनुसार, हमले का पहली बार पता 22 अक्टूबर को चला और उसी दिन इसकी पुष्टि हुई। पोलिटिको की रिपोर्टों के हवाले से यूरोन्यूज़ और द रजिस्टर ने बताया कि सबसे ज़्यादा असर Sysper पर पड़ा, जो कर्मचारियों का मानव संसाधन प्लेटफ़ॉर्म है और जिस पर वेतन पर्ची, टाइमशीट और छुट्टी के आवेदन होते हैं। चिकित्सा खर्च की प्रतिपूर्ति वाला सिस्टम MyPMO भी प्रभावित हुआ। द रजिस्टर के मुताबिक़ अनुवाद सेवाएँ भी कुछ समय के लिए बाधित रहीं।
द रजिस्टर के अनुसार, कई दिनों तक कुछ कर्मचारी न छुट्टी ले पाए और न टाइमशीट भर पाए, हालाँकि वेतन सामान्य रूप से मिला। यूरोन्यूज़ ने नाम न बताने की शर्त पर दो ईयू अधिकारियों के हवाले से बताया कि Sysper इस हफ़्ते की शुरुआत में चालू हुआ, बुधवार को फिर ठप हो गया और गुरुवार को काम कर रहा था। इन्हीं अधिकारियों के अनुसार JSIS स्वास्थ्य बीमा योजना की सेवा अब भी उपलब्ध नहीं थी।
हमले से जुड़ा AI टूल ARTEX क्या है?
ARTEX लार्ज लैंग्वेज मॉडल पर चलने वाला एक ओपन-सोर्स पेनिट्रेशन-टेस्टिंग प्लेटफ़ॉर्म है। रेग्नियर के मुताबिक़, हमलावरों ने सॉफ़्टवेयर की कमज़ोरियाँ खोजने के लिए इसी का सहारा लिया। ईयू संस्थाओं की साइबर सुरक्षा संभालने वाली संस्था CERT-EU ने 5 नवंबर को जारी चेतावनी में कहा था कि दुनिया भर में कई हमलावर समूह ARTEX से अपने अभियान स्वचालित कर रहे हैं और गलत कॉन्फ़िगरेशन व सॉफ़्टवेयर खामियों का तेज़ी से फ़ायदा उठा रहे हैं। CERT-EU ने यह भी कहा कि उसकी निगरानी वाले संगठनों पर भी ऐसी ही AI-आधारित गतिविधि दिखी है, जिसमें संभवतः ARTEX का इस्तेमाल हुआ।
CERT-EU के अनुसार यह टूल सामान्य भाषा में लिखे सुरक्षा लक्ष्य को छोटे-छोटे कामों में बाँटता है और सॉफ़्टवेयर एजेंट भेजकर टोही और परीक्षण करवाता है। इसमें अपना कोई AI मॉडल नहीं होता; चलाने वाले को बाहरी मॉडल जोड़ना पड़ता है। दुरुपयोग की ख़बरों के बाद मूल डेवलपर ने अक्टूबर 2026 में इसका कोड हटा लिया था, लेकिन दूसरों की बनाई प्रतियाँ अब भी उपलब्ध हैं।
क्या पुष्ट है और क्या नहीं
- पुष्ट: आयोग के अनुसार कुछ विशेष सिस्टम निशाने पर थे, संबंधित लोगों को सूचित कर दिया गया है और एहतियातन बंद किए गए ज़्यादातर ऐप्लिकेशन फिर से चालू हो चुके हैं।
- पुष्ट: रेग्नियर ने कहा कि कोई फिरौती की माँग नहीं आई।
- अज्ञात: हमले के पीछे कौन है, क्या हमला अब भी जारी है, और क्या कर्मचारियों के नाम, वेतन ग्रेड और घर के पते जैसी संवेदनशील जानकारी चुराई गई। रेग्नियर ने न तो किसी पर आरोप लगाया और न ही यह बताया कि हमला जारी है या नहीं।
यूरोन्यूज़ के अनुसार आयोग का आईटी विभाग DG DIGIT मामले की जाँच कर रहा है और CERT-EU तथा यूरोपीय डेटा संरक्षण पर्यवेक्षक को जानकारी दे दी गई है। द रजिस्टर के मुताबिक़ तकनीक मामलों की आयुक्त हेना विर्कुनेन ने बुधवार को अन्य आयुक्तों को स्थिति से अवगत कराया।
यह क्यों अहम है
यह अब तक के उन सबसे चर्चित मामलों में है जिनमें हमलावरों ने AI से चलने वाले सुरक्षा-परीक्षण टूल को किसी बड़ी सार्वजनिक संस्था के ख़िलाफ़ इस्तेमाल किया। सुरक्षा कंपनी Horizon3.ai के मुख्य कार्यकारी स्नेहल अंतानी ने द रजिस्टर से कहा कि जिन हमलों को अंजाम देने में कुशल हैकरों को पहले "कई दिन या हफ़्ते" लगते थे, वे "अब घंटों में हो रहे हैं"। यूरोन्यूज़ के अनुसार आयोग पर इस साल पहले भी हमले हुए हैं: जनवरी में उसके मोबाइल-डिवाइस ढाँचे को निशाना बनाया गया था और मार्च में Europa.eu वेबसाइटों वाला क्लाउड ढाँचा प्रभावित हुआ था।
नीदरलैंड से रिन्यू समूह के यूरोपीय सांसद बार्ट ग्रूटहुइस ने यूरोन्यूज़ से कहा कि आयोग ऐसी घुसपैठ की जानकारी अपने तक सीमित रखता है और इस तरह अपनी आर्थिक सुरक्षा नीति को आगे बढ़ाने का मौका गँवा देता है।
आगे क्या
आयोग ने कहा है कि जाँच से जो तथ्य सामने आएँगे, उनके आधार पर ज़रूरी कदम उठाए जाते रहेंगे। CERT-EU ने संगठनों से इंटरनेट पर अपने सिस्टम का दायरा घटाने, इंटरनेट से जुड़े उपकरणों को तुरंत पैच करने, मल्टी-फ़ैक्टर ऑथेंटिकेशन लागू करने और विशेषाधिकार वाले खातों पर कड़ी नज़र रखने की सलाह दी है।